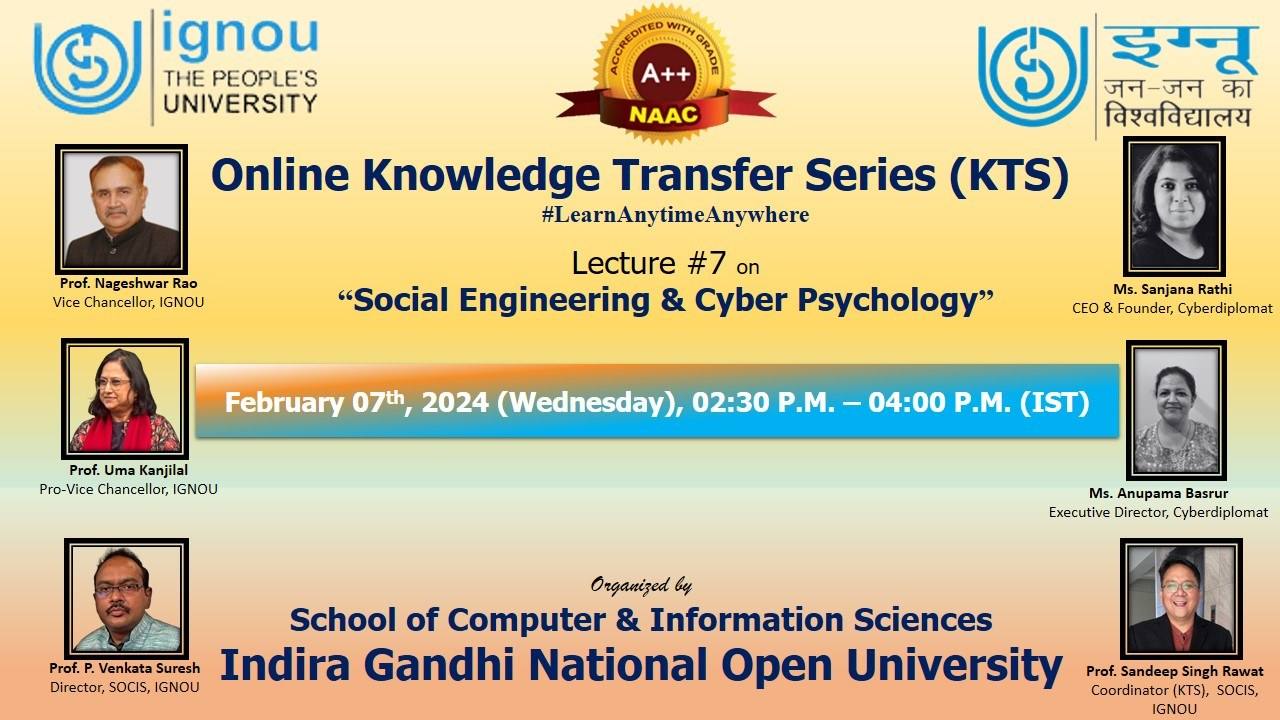
Em 7 de fevereiro de 2024, ministramos a Palestra nº 7 da Online Knowledge Transfer Series (KTS) na Indira Gandhi National Open University (IGNOU). O tema foi “Engenharia social e ciberpsicologia”. A School of Computer & Information Sciences (SOCIS) organizou a série sob o lema #LearnAnytimeAnywhere. Representando a The CyberDiplomat, falaram Sanjana Rathi, fundadora e CEO, e Anupama Basrur, diretora executiva. A sessão online foi realizada das 14h30 às 16h (IST) e esteve aberta a estudantes de qualquer lugar.
Ficamos muito satisfeitos em concluir a palestra com sucesso. Veja a seguir os temas por trás dela e por que eles importam para toda organização.
Atacantes hackeiam pessoas, não apenas sistemas
Firewalls, criptografia e proteção de endpoints tornaram os ataques técnicos diretos mais difíceis e mais caros. Por isso, os atacantes cada vez mais contornam a tecnologia e miram a pessoa que a utiliza. Engenharia social significa manipular pessoas para que entreguem informações, concedam acesso ou realizem uma ação que beneficie o atacante. Ela continua sendo uma das formas mais confiáveis de entrar em uma organização. Estudos do setor sobre violações de dados, como o Data Breach Investigations Report anual da Verizon, constatam de forma consistente que um elemento humano — um link clicado, uma credencial roubada ou um simples erro — está envolvido na maioria das violações.
A arquitetura de segurança mais robusta pode ser derrubada por uma única mensagem convincente enviada à pessoa certa no momento errado.
As muitas faces da engenharia social
- Phishing e spear phishing: e-mails elaborados para parecer legítimos, às vezes pesquisados até o nível do alvo individual.
- Vishing e smishing: ligações telefônicas e mensagens de texto de alguém que se passa por um banco, uma transportadora, um órgão do governo ou o suporte de TI.
- Pretexting: criar uma história verossímil — um novo fornecedor, um auditor ou um alto executivo em viagem — para justificar uma solicitação incomum.
- Baiting e quid pro quo: oferecer algo atraente, como um download gratuito, um prêmio ou “suporte técnico”, em troca de acesso.
- Comprometimento de e-mail corporativo (BEC): fazer-se passar pela liderança ou por fornecedores para desviar pagamentos.
- Deepfakes: voz e vídeo gerados por IA que tornam a falsificação de identidade mais convincente do que nunca.
Por que funciona: a psicologia por trás do ataque
A ciberpsicologia estuda como as pessoas pensam, sentem e se comportam online, e por que isso as torna vulneráveis. Engenheiros sociais raramente dependem apenas de habilidade técnica. Eles exploram características bem conhecidas da tomada de decisão humana:
- Autoridade: tendemos a atender a pedidos que parecem vir de um chefe, de um órgão regulador ou da polícia.
- Urgência e escassez: “aja agora ou sua conta será bloqueada” leva as pessoas a pular suas verificações habituais.
- Confiança e afinidade: os atacantes criam vínculos ou se passam por colegas e amigos.
- Reciprocidade: um pequeno favor ou presente gera uma sensação de obrigação.
- Prova social: “todos da sua equipe já preencheram este formulário”.
- Medo e curiosidade: emoções fortes estreitam a atenção e interrompem o raciocínio cuidadoso.
Nossos hábitos online aumentam o risco. Processamos um fluxo constante de mensagens, muitas vezes fazemos várias coisas ao mesmo tempo e compartilhamos muito sobre nós mesmos nas redes sociais. Tudo isso dá ao atacante tanto o material quanto a oportunidade de que ele precisa.
Construindo um firewall humano
- Desacelere: trate urgência, sigilo e pressão emocional como sinais de alerta, não como motivos para agir mais rápido.
- Confirme por um segundo canal: verifique solicitações incomuns, especialmente sobre pagamentos ou credenciais, usando um número de telefone conhecido ou pessoalmente.
- Pense antes de compartilhar: limite os detalhes pessoais e da organização que você publica abertamente.
- Use autenticação forte: a autenticação multifator limita o estrago quando uma senha é roubada.
- Torne o reporte fácil e livre de culpa: quem reporta rapidamente uma mensagem suspeita, ou o próprio erro, funciona como um sistema de alerta precoce.
- Treine continuamente: use treinamentos de conscientização e simulações realistas e regulares, em vez de uma apresentação de slides uma vez por ano.
Agradecimentos
Nossos sinceros agradecimentos à IGNOU e à School of Computer & Information Sciences pelo convite para contribuir com a Knowledge Transfer Series. Agradecemos ao Prof. Nageshwar Rao, reitor; à Profa. Uma Kanjilal, pró-reitora; ao Prof. P. Venkata Suresh, diretor da SOCIS; e ao Prof. Sandeep Singh Rawat, coordenador (KTS). Obrigado também a cada estudante que participou online. Iniciativas como esta levam a conscientização em cibersegurança a estudantes de todo o país, e temos orgulho de ter feito parte dela.
Leve esta sessão para a sua organização
Realizamos palestras de conscientização, workshops e treinamentos certificados para universidades, órgãos governamentais e empresas.
Fale conosco Treinamento em ciberpsicologia