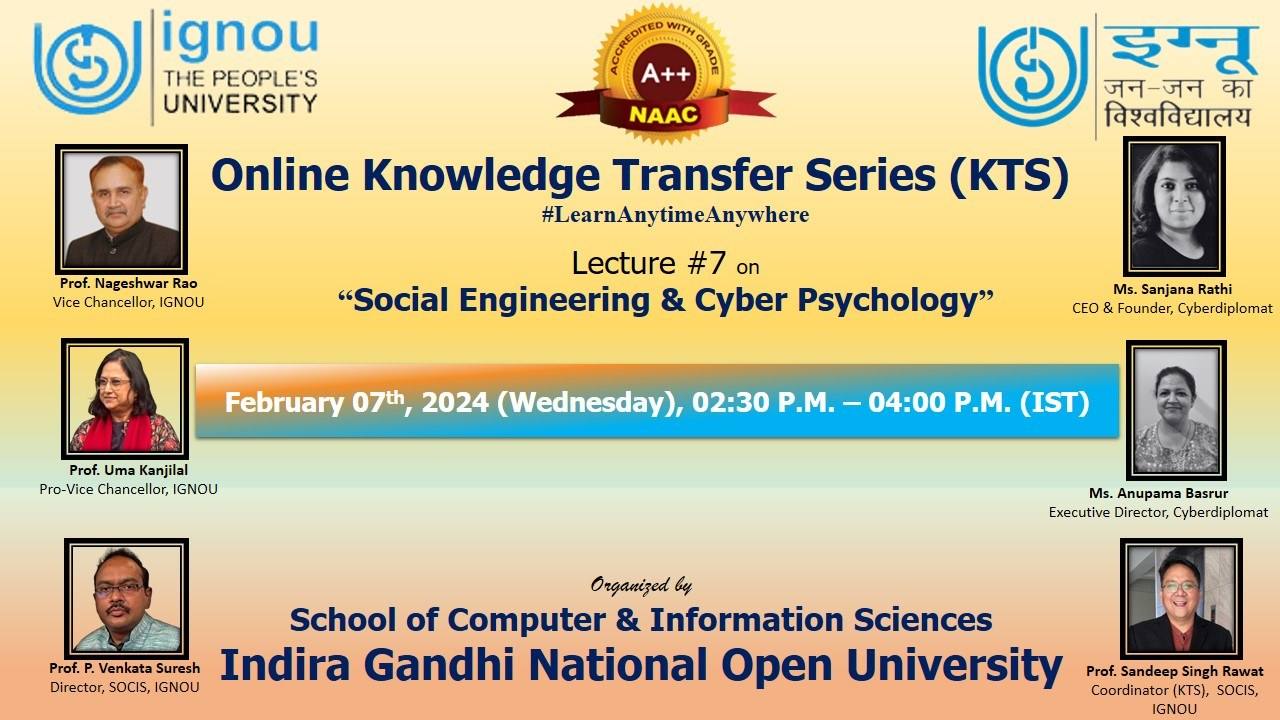
El 7 de febrero de 2024 dictamos la Conferencia n.º 7 de la Online Knowledge Transfer Series (KTS) en la Indira Gandhi National Open University (IGNOU). El tema fue “Ingeniería social y ciberpsicología”. La School of Computer & Information Sciences (SOCIS) organizó la serie bajo el lema #LearnAnytimeAnywhere. En representación de The CyberDiplomat participaron Sanjana Rathi, fundadora y CEO, y Anupama Basrur, directora ejecutiva. La sesión en línea se realizó de 2:30 a 4:00 p. m. IST y estuvo abierta a estudiantes de cualquier lugar.
Nos complace haber concluido la conferencia con éxito. A continuación, un repaso de los temas que la inspiraron y de por qué son importantes para toda organización.
Los atacantes hackean personas, no solo sistemas
Los firewalls, el cifrado y la protección de endpoints han hecho que los ataques técnicos directos sean más difíciles y costosos. Por eso, los atacantes cada vez más esquivan la tecnología y apuntan a la persona que la usa. La ingeniería social consiste en manipular a las personas para que entreguen información, concedan acceso o realicen una acción que beneficie al atacante. Sigue siendo una de las vías más confiables para entrar en una organización. Estudios de la industria sobre filtraciones, como el Data Breach Investigations Report anual de Verizon, concluyen sistemáticamente que un elemento humano —un clic en un enlace, una credencial robada o un simple error— está presente en la mayoría de las filtraciones.
La arquitectura de seguridad más sólida puede venirse abajo con un solo mensaje convincente dirigido a la persona indicada en el momento equivocado.
Las múltiples caras de la ingeniería social
- Phishing y spear phishing: correos electrónicos diseñados para parecer legítimos, a veces investigados hasta el nivel de la víctima individual.
- Vishing y smishing: llamadas telefónicas y mensajes de texto de alguien que se hace pasar por un banco, una empresa de mensajería, una oficina gubernamental o la mesa de ayuda de TI.
- Pretexting: construir una historia creíble —un nuevo proveedor, un auditor o un alto ejecutivo de viaje— para justificar una solicitud inusual.
- Baiting y quid pro quo: ofrecer algo atractivo, como una descarga gratuita, un premio o “soporte técnico”, a cambio de acceso.
- Compromiso del correo electrónico empresarial (BEC): hacerse pasar por directivos o proveedores para desviar pagos.
- Deepfakes: voz y video generados con IA que hacen la suplantación más convincente que nunca.
Por qué funciona: la psicología detrás del ataque
La ciberpsicología estudia cómo piensan, sienten y se comportan las personas en línea, y por qué eso las hace vulnerables. Los ingenieros sociales rara vez dependen solo de la habilidad técnica. Explotan rasgos bien conocidos de la toma de decisiones humana:
- Autoridad: tendemos a acatar solicitudes que parecen venir de un jefe, un ente regulador o la policía.
- Urgencia y escasez: “actúe ahora o su cuenta será bloqueada” lleva a las personas a saltarse sus verificaciones habituales.
- Confianza y simpatía: los atacantes generan cercanía o se hacen pasar por colegas y amigos.
- Reciprocidad: un pequeño favor o regalo crea una sensación de obligación.
- Prueba social: “todos en su equipo ya completaron este formulario”.
- Miedo y curiosidad: las emociones intensas estrechan la atención y cortan de raíz el razonamiento cuidadoso.
Nuestros hábitos en línea aumentan el riesgo. Procesamos un flujo constante de mensajes, a menudo hacemos varias cosas a la vez y compartimos mucho sobre nosotros mismos en las redes sociales. Todo esto le da al atacante tanto el material como la oportunidad que necesita.
Construir un firewall humano
- Vaya más despacio: trate la urgencia, el secretismo y la presión emocional como señales de alerta, no como razones para actuar más rápido.
- Verifique por un segundo canal: confirme las solicitudes inusuales, sobre todo las relacionadas con pagos o credenciales, a través de un número de teléfono conocido o en persona.
- Piense antes de compartir: limite los datos personales y de la organización que publica abiertamente.
- Use autenticación robusta: la autenticación multifactor limita el daño cuando se roba una contraseña.
- Facilite el reporte y evite culpar: las personas que reportan rápidamente un mensaje sospechoso, o su propio error, funcionan como un sistema de alerta temprana.
- Capacite de forma continua: utilice capacitaciones de concientización y simulaciones realistas y periódicas, en lugar de una presentación de diapositivas una vez al año.
Agradecimientos
Nuestro sincero agradecimiento a IGNOU y a la School of Computer & Information Sciences por la invitación a contribuir a la Knowledge Transfer Series. Agradecemos al Prof. Nageshwar Rao, vicerrector; a la Prof. Uma Kanjilal, prorrectora; al Prof. P. Venkata Suresh, director de SOCIS; y al Prof. Sandeep Singh Rawat, coordinador (KTS). Gracias también a cada estudiante que se conectó en línea. Iniciativas como esta llevan la concientización en ciberseguridad a estudiantes de todo el país, y nos enorgullece haber formado parte de ella.
Lleve esta sesión a su organización
Impartimos charlas de concientización, talleres y capacitación certificada para universidades, organismos gubernamentales y la industria.
Hable con nosotros Capacitación en ciberpsicología