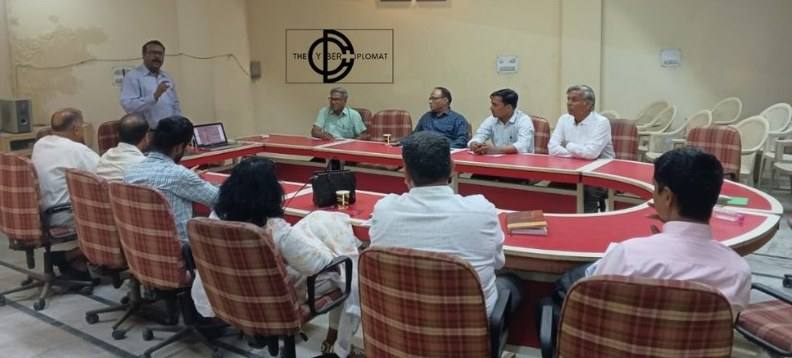
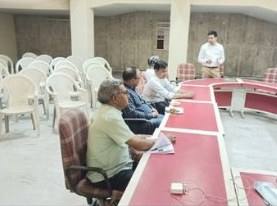
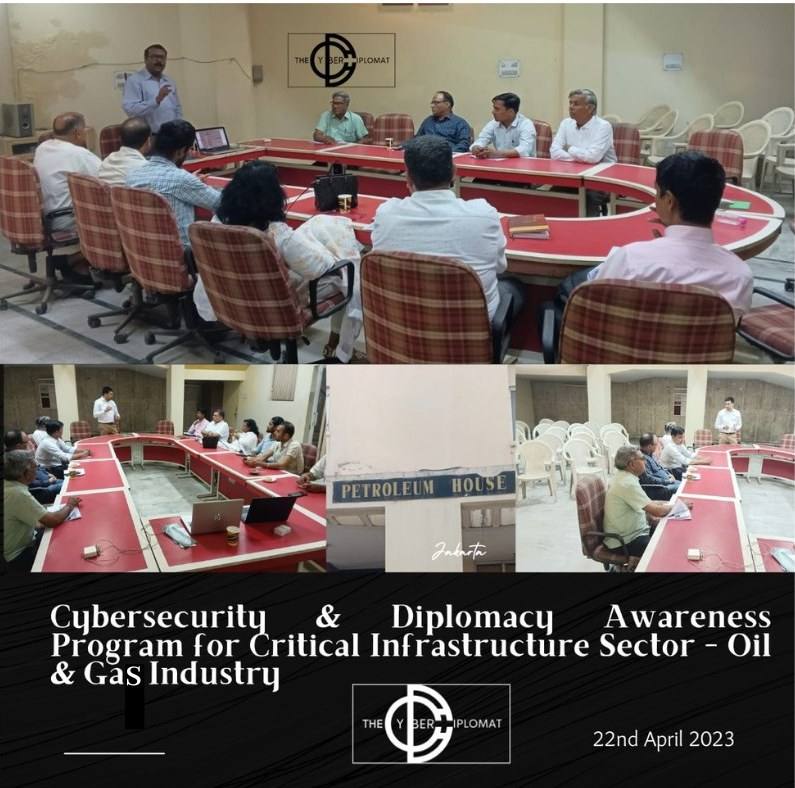
Em 22 de abril de 2023, a The CyberDiplomat realizou um Programa de conscientização em cibersegurança e diplomacia para o setor de infraestrutura crítica – Indústria de petróleo e gás na Rajasthan Petroleum House, em Kishangarh (Ajmer), Rajasthan. Saikat Roy e Harsh Baheti conduziram a sessão para profissionais do setor de petróleo e gás. O formato foi de mesa-redonda, para que os participantes pudessem discutir os riscos com os facilitadores em vez de apenas assistir a uma palestra.
A sessão promoveu a conscientização sobre um setor em que um incidente cibernético não se limita aos dados. Ele pode interromper o fornecimento de combustível, colocar vidas e o meio ambiente em risco e se tornar uma questão de segurança nacional. A seguir, analisamos por que petróleo e gás são um alvo tão atraente e o que as organizações do setor podem fazer a respeito.
Por que petróleo e gás são um alvo prioritário
Petróleo e gás são infraestrutura crítica em todos os sentidos. Exploração e produção, dutos e armazenamento, refino e varejo dependem uns dos outros, e a economia depende de todos eles. Isso torna o setor atraente para três tipos bem diferentes de atacantes: grupos criminosos que sabem que a paralisação custa caro e que um resgate pode ser pago, hacktivistas em busca de visibilidade e atores ligados a Estados interessados em causar disrupção ou obter influência.
A tecnologia agrava o problema. Além da TI corporativa comum, a indústria opera tecnologia operacional (OT), como sistemas SCADA, sistemas de controle distribuído, controladores lógicos programáveis e sistemas instrumentados de segurança, que controla fisicamente pressão, vazão e temperatura. Muitas vezes, esses sistemas foram projetados há décadas com foco em confiabilidade, não em segurança. Permanecem em operação por muitos anos, estão espalhados por locais remotos e estão cada vez mais conectados às redes corporativas e a fornecedores que lhes dão suporte remoto.
No setor de petróleo e gás, um incidente cibernético não é apenas um problema de TI. Ele pode se tornar, em minutos, um problema de segurança operacional, ambiental e nacional.
Lições de incidentes reais
- Shamoon (2012): um malware destrutivo apagou os dados de dezenas de milhares de estações de trabalho da Saudi Aramco. Mostrou como um ataque a sistemas corporativos pode paralisar uma das maiores empresas de energia do mundo.
- Triton / Trisis (2017): os atacantes miraram o sistema instrumentado de segurança de uma instalação petroquímica na Arábia Saudita. São os controles que existem para evitar explosões e perdas de vidas. Foi um sinal claro de que alguns adversários estão dispostos a atacar a segurança física.
- Colonial Pipeline (2021): um ataque de ransomware aos sistemas de TI da empresa levou-a a desligar, por precaução, um dos maiores oleodutos de combustível dos Estados Unidos. Seguiram-se falta de combustível e compras em pânico na Costa Leste, embora os sistemas de controle do duto não tenham sido atingidos diretamente.
O ponto em comum é que o elo mais fraco raramente é a própria sala de controle. É a caixa de entrada de e-mail, a conexão remota de um fornecedor, uma rede sem segmentação entre TI e OT ou um colaborador que nunca aprendeu como é um ataque.
Onde entra a diplomacia
Energia é geopolítica. Cadeias de suprimentos, controle acionário e mercados atravessam fronteiras, e muitos dos atacantes mais capazes estão ligados a Estados. Por isso, atribuir um ataque, responder a ele e prevenir o próximo envolvem governos e cooperação internacional tanto quanto equipes técnicas. Os Estados reconheceram isso nas Nações Unidas: as normas voluntárias de comportamento responsável dos Estados no ciberespaço, estabelecidas no relatório de 2015 do Grupo de Especialistas Governamentais da ONU, incluem não conduzir nem apoiar conscientemente atividades cibernéticas que danifiquem intencionalmente a infraestrutura crítica. Entender esse cenário ajuda as empresas de energia a saber com quem se articular, o que reportar e como sua própria segurança se encaixa nos esforços nacionais e internacionais.
O que o setor deve priorizar
- Conheça seus ativos: mantenha um inventário atualizado dos sistemas de OT e TI, incluindo equipamentos legados e instalações remotas.
- Segmente a TI da OT: garanta que uma infecção na rede corporativa não consiga se propagar livremente para os sistemas de controle.
- Controle o acesso remoto e de fornecedores: use autenticação multifator, acesso com prazo definido e monitoramento para cada terceiro que se conecta.
- Planeje-se para o dia ruim: tenha planos de resposta a incidentes que contemplem a OT e procedimentos manuais de contingência que permitam que as operações continuem com segurança.
- Siga normas reconhecidas: a IEC 62443 para sistemas de automação e controle industrial, e a ISO/IEC 27001 para o sistema de gestão de segurança da informação como um todo.
- Conheça suas obrigações nacionais: na Índia, as diretrizes de 2022 do CERT-In exigem que muitos tipos de incidentes cibernéticos sejam notificados em até seis horas, e o NCIIPC é a agência nodal para a proteção da infraestrutura crítica de informação.
- Treine todo mundo: engenheiros de campo, operadores de sala de controle, terceirizados e a alta liderança, não apenas a equipe de TI.
A conscientização é a primeira linha de defesa
Os controles tecnológicos são importantes, mas a maioria dos incidentes neste setor começa com uma pessoa: um link clicado, uma senha reutilizada, uma solicitação de fornecedor não verificada. Sessões como esta dão a quem opera a infraestrutura crítica uma compreensão comum da ameaça e do próprio papel em detê-la. Nosso agradecimento a todos da Rajasthan Petroleum House que participaram.
Leve esta sessão para a sua organização
Realizamos palestras de conscientização, workshops e treinamentos certificados para universidades, órgãos governamentais e empresas.
Fale conosco Treinamento em segurança de OT com base na IEC 62443