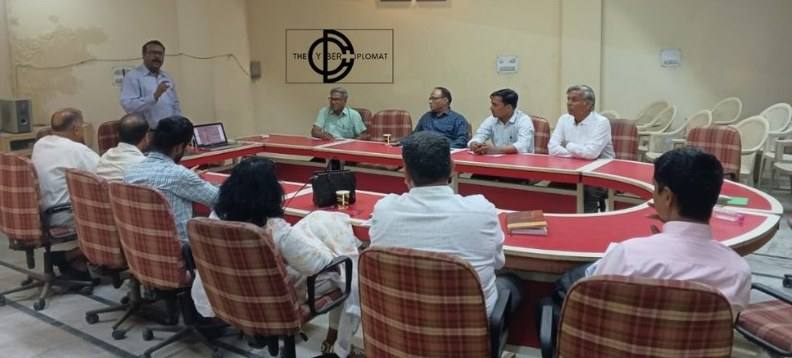
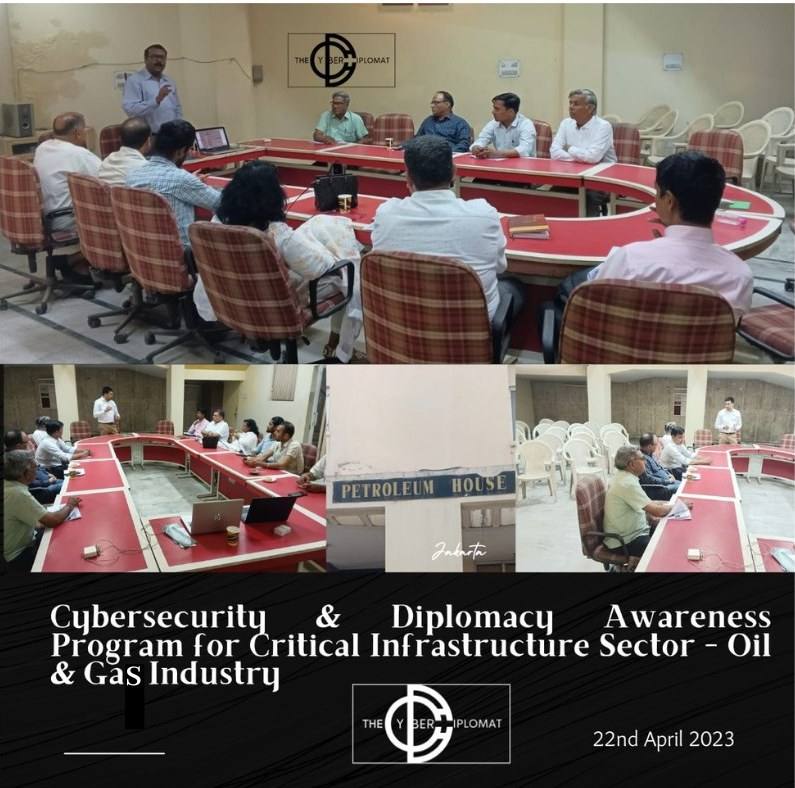
El 22 de abril de 2023, The CyberDiplomat realizó un Programa de concientización en ciberseguridad y diplomacia para el sector de infraestructuras críticas – Industria de petróleo y gas en Rajasthan Petroleum House, Kishangarh (Ajmer), Rajasthan. Saikat Roy y Harsh Baheti dirigieron la sesión para profesionales del sector de petróleo y gas. Se realizó como una mesa redonda, de modo que los participantes pudieran debatir los riesgos con los facilitadores en lugar de limitarse a escuchar una conferencia.
La sesión buscó crear conciencia sobre un sector en el que un incidente cibernético no se limita a los datos. Puede detener el suministro de combustible, poner en riesgo vidas y el medio ambiente y convertirse en un asunto de seguridad nacional. A continuación, analizamos por qué el petróleo y el gas son un blanco tan atractivo y qué pueden hacer al respecto las organizaciones del sector.
Por qué el petróleo y el gas son un blanco prioritario
El petróleo y el gas son infraestructura crítica en todos los sentidos. La exploración y producción, los oleoductos y el almacenamiento, la refinación y la venta minorista dependen unos de otros, y la economía depende de todos ellos. Eso hace que el sector resulte atractivo para tres tipos muy distintos de atacantes: grupos criminales que saben que la inactividad es costosa y que podría pagarse un rescate, hacktivistas en busca de visibilidad y actores vinculados a Estados interesados en provocar disrupción u obtener influencia.
La tecnología agrava el problema. Además de la TI corporativa convencional, la industria opera tecnología operativa (OT), como sistemas SCADA, sistemas de control distribuido, controladores lógicos programables y sistemas instrumentados de seguridad, que controla físicamente la presión, el caudal y la temperatura. A menudo, estos sistemas se diseñaron hace décadas pensando en la confiabilidad, no en la seguridad. Permanecen en servicio durante muchos años, están distribuidos en sitios remotos y cada vez están más conectados a las redes corporativas y a proveedores que les dan soporte de forma remota.
En el petróleo y el gas, un incidente cibernético no es solo un problema de TI. Puede convertirse en cuestión de minutos en un problema de seguridad física, ambiental y nacional.
Lecciones de incidentes reales
- Shamoon (2012): un malware destructivo borró los datos de decenas de miles de estaciones de trabajo de Saudi Aramco. Demostró cómo un ataque a los sistemas de negocio puede paralizar a una de las mayores empresas de energía del mundo.
- Triton / Trisis (2017): los atacantes apuntaron al sistema instrumentado de seguridad de una planta petroquímica en Arabia Saudita. Se trata de los controles que existen para prevenir explosiones y pérdidas de vidas. Fue una señal clara de que algunos adversarios están dispuestos a atacar la seguridad física.
- Colonial Pipeline (2021): un ataque de ransomware a los sistemas de TI de la empresa la llevó a cerrar de manera preventiva uno de los oleoductos de combustible más grandes de los Estados Unidos. Siguieron la escasez de combustible y las compras de pánico en la costa este, aunque los sistemas de control del oleoducto no fueron afectados directamente.
El denominador común es que el punto más débil rara vez es la sala de control en sí. Es la bandeja de entrada del correo electrónico, la conexión remota de un proveedor, una red plana entre TI y OT, o un integrante del personal a quien nunca se le enseñó cómo luce un ataque.
Dónde entra la diplomacia
La energía es geopolítica. Las cadenas de suministro, la propiedad y los mercados cruzan fronteras, y muchos de los atacantes más capaces están vinculados a Estados. Por eso, atribuir un ataque, responder a él y prevenir el siguiente involucran a los gobiernos y a la cooperación internacional tanto como a los equipos técnicos. Los Estados lo han reconocido en las Naciones Unidas: las normas voluntarias de comportamiento responsable de los Estados en el ciberespacio, establecidas en el informe de 2015 del Grupo de Expertos Gubernamentales de la ONU, incluyen no realizar ni apoyar a sabiendas actividades cibernéticas que dañen intencionalmente la infraestructura crítica. Comprender este panorama ayuda a las empresas de energía a saber con quién vincularse, qué reportar y cómo encaja su propia seguridad en los esfuerzos nacionales e internacionales.
Lo que el sector debería priorizar
- Conozca sus activos: mantenga un inventario actualizado de los sistemas OT y TI, incluidos los equipos heredados y las instalaciones remotas.
- Separe la TI de la OT: asegúrese de que una infección en la red corporativa no pueda propagarse libremente a los sistemas de control.
- Controle el acceso remoto y de proveedores: utilice autenticación multifactor, accesos con límite de tiempo y monitoreo para cada tercero que se conecte.
- Prepárese para el día difícil: cuente con planes de respuesta a incidentes que abarquen la OT y con procedimientos manuales de contingencia que permitan que las operaciones continúen de forma segura.
- Siga estándares reconocidos: IEC 62443 para los sistemas de automatización y control industrial, e ISO/IEC 27001 para el sistema de gestión de seguridad de la información en su conjunto.
- Conozca sus obligaciones nacionales: en la India, las directivas de 2022 de CERT-In exigen que muchos tipos de incidentes cibernéticos se notifiquen en un plazo de seis horas, y NCIIPC es la agencia nodal para la protección de la infraestructura de información crítica.
- Capacite a todos: ingenieros de campo, operadores de sala de control, contratistas y alta dirección, no solo al equipo de TI.
La concientización es la primera línea de defensa
Los controles tecnológicos importan, pero la mayoría de los incidentes en este sector comienzan con una persona: un enlace en el que se hizo clic, una contraseña reutilizada, una solicitud de un proveedor sin verificar. Sesiones como esta brindan a quienes operan la infraestructura crítica una comprensión común de la amenaza y de su propio papel para detenerla. Nuestro agradecimiento a todo el personal de Rajasthan Petroleum House que participó.
Lleve esta sesión a su organización
Impartimos charlas de concientización, talleres y capacitación certificada para universidades, organismos gubernamentales y la industria.
Hable con nosotros Capacitación en seguridad OT según IEC 62443