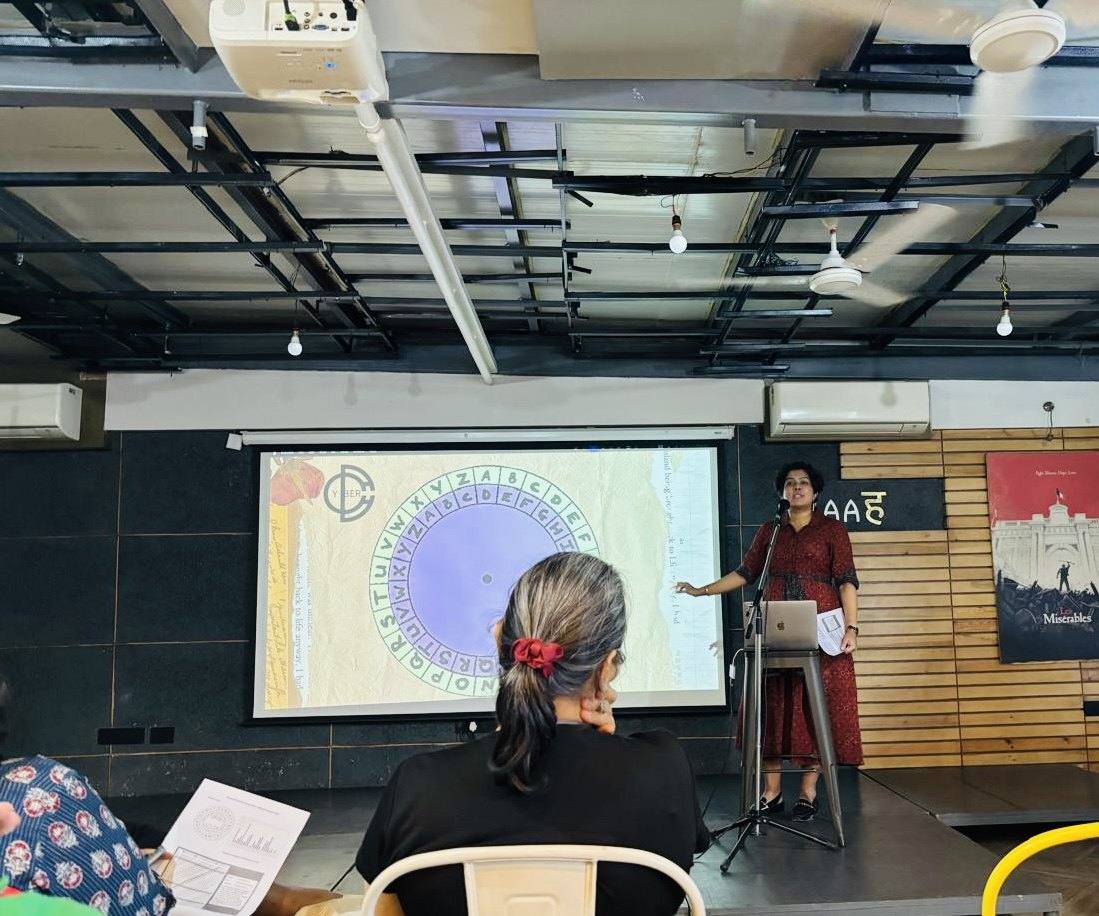
Em julho de 2025, conduzi uma sessão noturna na RAAH, em Pune, com um título incomum para uma palestra de cibersegurança: “Password Security Through Storytelling”.
Por que histórias
Todo mundo já ouviu que deve usar senhas fortes. Quase ninguém gosta de ouvir isso de novo. O conselho falha não porque as pessoas sejam descuidadas, mas porque chega como uma lista de regras sem nenhum motivo associado — e regras sem motivo não sobrevivem a um dia corrido.
Por isso, esta sessão seguiu outro caminho: a história da escrita secreta. Cifras em que exércitos e diplomatas já confiaram, como cada uma acabou sendo quebrada e o que isso nos diz sobre as senhas que escolhemos hoje.
Todo código da história foi quebrado por alguém que entendia como ele havia sido feito. Com senhas não é diferente.
Do disco de cifra à sua caixa de entrada
Os participantes trabalharam com um disco de cifra por deslocamento de letras, o tipo de código de substituição que parece inquebrável até você ver a rapidez com que os padrões o denunciam. O mesmo fator que torna um alfabeto deslocado fácil de decifrar — a previsibilidade — é o que torna fácil adivinhar uma senha formada por um nome, um ano de nascimento e um ponto de exclamação.
A partir daí, a parte prática vem naturalmente:
- Comprimento vence complexidade: uma frase-senha longa é mais forte e mais fácil de lembrar do que uma combinação curta e confusa.
- Nunca reutilize uma senha em várias contas, porque assim um vazamento vira muitos.
- Use um gerenciador de senhas, para precisar lembrar apenas de um bom segredo.
- Ative a autenticação multifator, que impede que uma senha roubada seja suficiente.
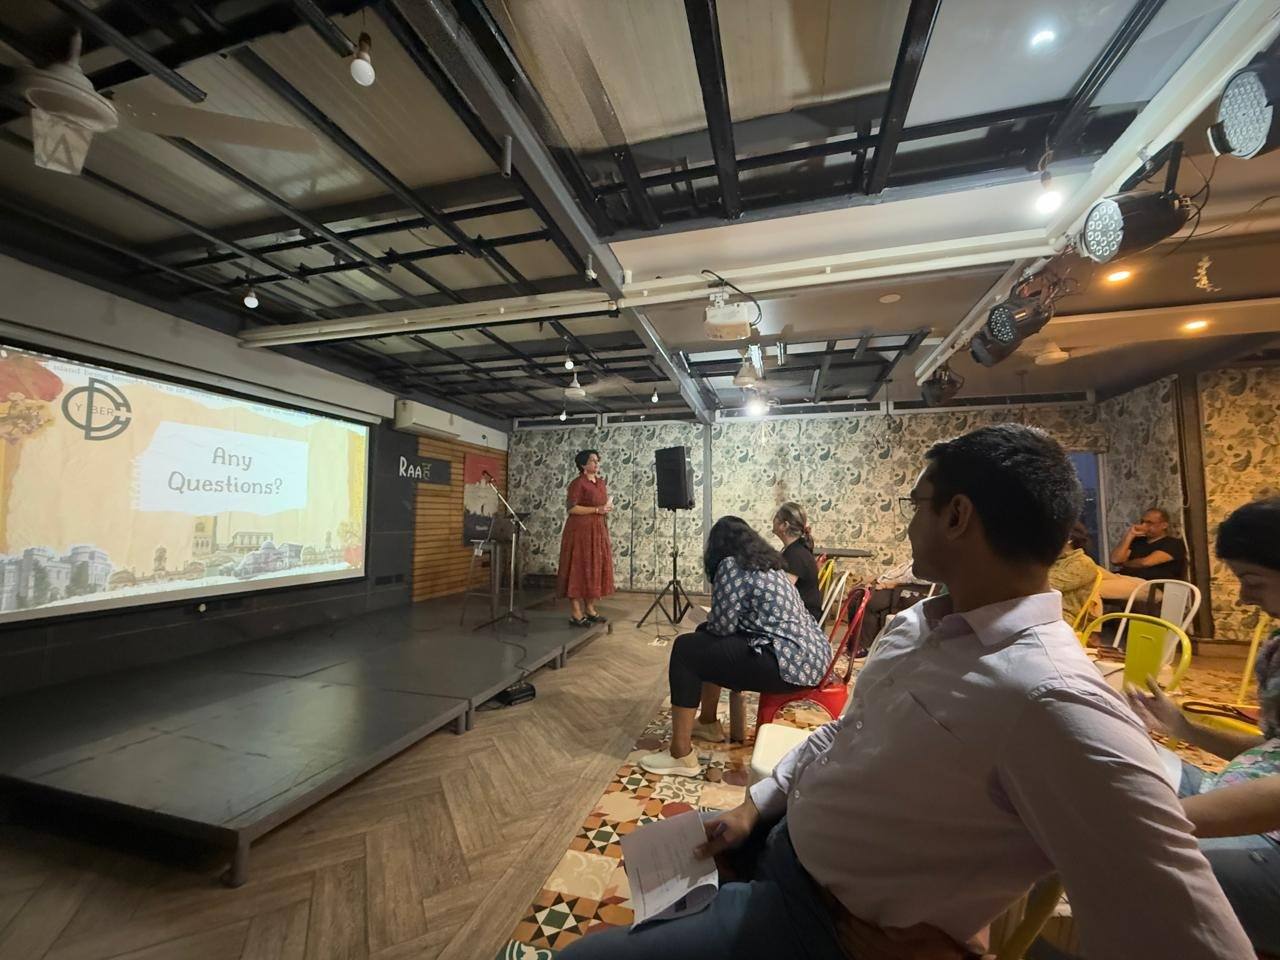
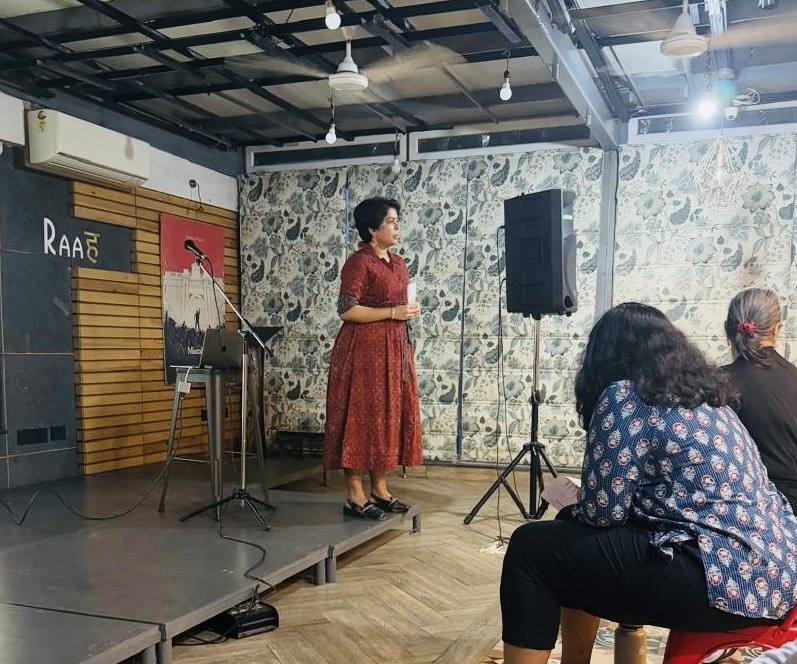
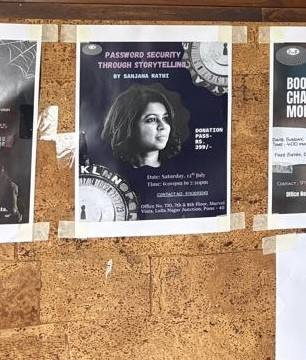
Obrigada à RAAH por receber o evento e a um público que fez perguntas melhores do que a maioria dos workshops profissionais consegue.
Leve esta sessão para a sua organização
Realizamos palestras de conscientização, workshops e treinamentos certificados para universidades, órgãos governamentais e empresas.
Fale conosco Treinamento de conscientização em cibersegurança